LG유플러스 서버 폐기 국감 질타…증거인멸 의혹 정조준
LG유플러스가 침해 통보 뒤 APPM 서버를 폐기하고 OS를 재설치한 대응이 국정감사에서 집중포화를 맞았다. 경찰 수사 10개월째, 위약금 면제 압박까지 번졌다.
서버를 지운 통신사는 무엇을 책임지게 되나?
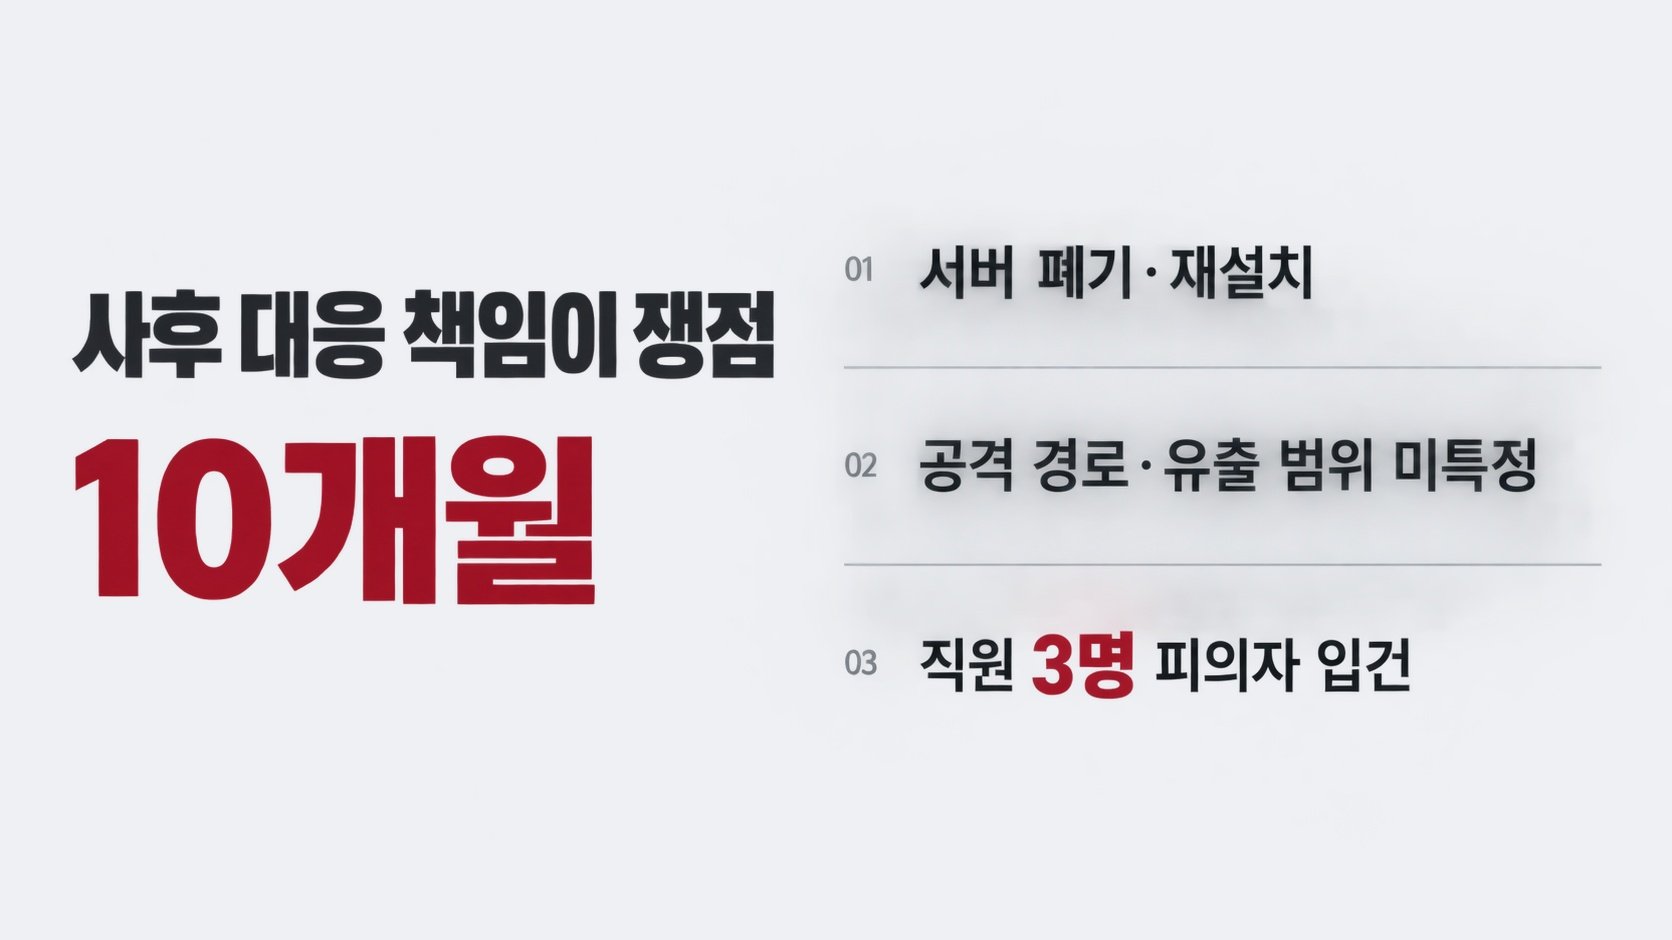
LG유플러스가 해킹 정황을 통보받은 뒤 문제의 서버를 폐기하고 운영체제를 다시 깔았다는 사실이 2026년 10월 6일 국정감사에서 다시 쟁점에 올랐습니다. 통신 3사 정보보호최고책임자가 나란히 증인석에 앉았지만 질문은 LG유플러스 쪽에 쏠렸습니다. 침해 흔적이 사라진 탓에 정부 민관합동조사단은 공격 경로와 유출 범위를 끝내 특정하지 못했습니다. 경찰이 수사 의뢰를 받은 지 10개월이 지났고 직원 3명이 피의자로 입건된 상태입니다. 이제 쟁점은 해킹 자체가 아니라 사고 후 대응의 책임으로 옮겨가고 있습니다.
목차
왜 통신사 CISO 세 명이 한꺼번에 불려 나왔나?
국회 과학기술정보방송통신위원회가 통신 3사 CISO를 모두 증인으로 세운 배경에는 1년 넘게 이어진 사고의 연쇄가 있습니다. SK텔레콤 유심 정보 유출이 먼저 터졌고 KT 기지국 무단접속 해킹이 뒤따랐습니다. LG유플러스 서버 폐기 의혹은 그 끝에 놓였습니다. 세 사건은 침해 방식이 서로 달랐지만 가입자가 통신사를 고를 때 보안을 변수로 계산하게 만들었다는 점에서는 같은 결과를 낳았습니다. 이번 국감 질의가 홍관희 LG유플러스 정보보안센터장에게 집중된 이유도 여기에 있습니다. 나머지 두 건은 원인이 규명됐지만 LG유플러스 건은 조사가 중단된 상태로 남아 있습니다.
Lawmakers summoned the CISOs of all three Korean telecom carriers after a year of consecutive breaches at SK Telecom, KT and LG Uplus. Questioning focused on LG Uplus because, unlike the other two cases, its investigation stalled without a confirmed cause.
포렌식 이미지는 제출했는데 왜 조사가 막혔나?
한준호 더불어민주당 의원은 침해 가능성을 통보받은 서버라면 OS 재설치 전에 원본을 보존하는 것이 기본 아니냐고 따졌습니다. 홍 CISO는 일부 미흡했던 부분에 대해 사과했습니다. 쟁점은 LG유플러스가 KISA에 낸 자료의 성격입니다. 회사는 APPM 서버 업데이트 전후 이미지를 각각 포렌식용으로 제출했다는 입장을 유지해 왔습니다. APPM은 내부 서버 계정 비밀번호를 한데 모아 관리하는 서버입니다. 한 의원은 이미지도 있고 원본도 보존돼 있다면 왜 정부가 공식적으로 확인 불가를 발표했느냐고 되물었습니다. 이미지 생성 시점을 묻는 질문에 홍 CISO는 수사 중인 사항이라며 답하지 않았습니다. 디스크 전체를 뜬 포렌식 이미지인지, 업데이트 이후에 만들어진 이미지인지에 따라 증거 가치가 완전히 달라지기 때문입니다.
The company insists it submitted forensic images of the APPM server to KISA, yet the government publicly declared the intrusion path unverifiable. Whether those images were full disk copies and when they were created remains unanswered, and both details determine their evidentiary value.
시간표를 따라가면 무엇이 보이나?
날짜를 늘어놓으면 흐름이 드러납니다. KISA는 지난해 7월 19일 자료 유출 정황을 알리고 신고를 안내했지만 회사는 신고하지 않았습니다. 8월 8일 미국 보안전문지 프랙이 LG유플러스 임직원과 협력사 직원 계정 정보를 공개했습니다. 과기정통부가 8월 11일 자체 점검 결과를 요구하자 회사는 다음 날 APPM 서버 OS를 업그레이드한 뒤 침해사고 흔적 없음이라고 통보했습니다. 9월 15일까지 APPM으로 이어지는 경로상 주요 서버가 모두 재설치되거나 폐기됐습니다. 신고는 작년 10월 국감 지적이 나온 뒤에야 이뤄졌습니다. 정보통신망법은 침해사고를 알게 된 때부터 24시간 안에 신고하도록 정하고 있으며 위반 시 과태료 상한은 3000만원입니다. 과징금은 차원이 다릅니다. LG유플러스는 2023년 29만7117건 유출로 과징금 68억원을 부과받은 전례가 있고 2026년 9월 11일 시행된 개정 개인정보보호법은 전체 매출액의 최대 10%까지 징벌적 과징금을 물릴 수 있게 했습니다.
The timeline is damning: KISA flagged the leak on July 19 last year, the company upgraded the APPM server OS one day after the ministry demanded a self-audit, and all servers along the intrusion path were wiped or discarded by September 15. Under the revised privacy law effective September 2026, fines can reach 10 percent of total revenue.
위약금 면제가 왜 쟁점이 됐나?
이훈기 더불어민주당 의원은 고의 은폐나 증거인멸이 확인된다면 이용자 보호 책임을 저버린 것이라며 SK텔레콤의 위약금 면제 전례를 들었습니다. 홍 CISO는 약관상 귀책사유 해당 여부에 확답을 피하면서 이용자 보호조치는 최대한 하겠다고만 했습니다. 배경훈 부총리 겸 과기정통부 장관은 고의 증거인멸이나 조사 방해가 밝혀지면 당연히 위약금 면제를 요청해야 한다고 답했습니다. 중대한 서비스 장애나 계약상 핵심 의무 위반이 적발되면 정부가 적극 나서겠다는 말도 덧붙였습니다. 해킹 자체는 약관상 귀책사유인지 다툼이 있었습니다. 통신 품질에 문제가 없었다는 반론이 그동안 기업 측 방어선이었습니다. 반면 사고 이후 증거를 지웠다는 사실이 확정되면 그 방어선은 성립하기 어렵습니다. 경찰 수사 결과가 수백만 가입자의 해지 비용을 좌우하는 구조가 만들어진 셈입니다.
The penalty waiver question has become the real financial lever. Carriers have argued that a breach alone does not trigger contractual fault because service quality was unaffected, but that defense collapses if deliberate evidence destruction is confirmed, putting millions of subscribers' early termination fees in play.
이 사건이 보안 업계에 남길 기준은 무엇인가?
이번 국감의 질문은 기술이 아니라 절차를 겨냥했습니다. 어떤 취약점이 뚫렸는지보다 통보를 받은 뒤 24시간 동안 무엇을 했는지가 더 집요하게 추궁됐습니다. 보안 사고의 책임 판정 기준이 방어 실패에서 사후 처리로 옮겨갔다는 뜻입니다. 침해는 완벽히 막을 수 없다는 전제가 업계에 자리 잡은 지 오래입니다. 그렇다면 남는 평가 항목은 탐지 속도와 보존 절차뿐입니다. 서버를 그대로 두고 복제본으로 조사를 받는 쪽이 운영에는 불편해도 책임 측면에서는 유리했을 것입니다.
한국 기업의 침해 대응에는 오래된 습관이 하나 있습니다. 사고를 확인하기 전에 먼저 시스템을 정상 상태로 되돌리려 한다는 점입니다. 운영 복구를 최우선에 두는 엔지니어링 본능 자체는 자연스럽습니다. 문제는 그 본능이 증거 보존 규정과 정면으로 충돌할 때 이를 멈춰 세울 사내 절차가 있었느냐입니다. CISO에게 서버 상태 동결을 명령할 실질 권한이 있었는지, 그 권한이 운영 조직보다 우선하는지가 여기서 갈립니다. 이번 사건에서 입건된 인원이 임원이 아니라 직원 3명이라는 점도 그 권한 구조를 되묻게 합니다.
규제 환경은 이미 한 단계 올라섰습니다. 매출의 10%까지 물릴 수 있는 징벌적 과징금이 시행됐고 위약금 면제라는 계약상 지렛대까지 더해졌습니다. 과거의 과징금 68억원은 LG유플러스 연 매출에 비하면 감당 가능한 수준이었습니다. 지금 계산식은 다릅니다. 기업이 사고 공개를 늦춰 얻는 평판상의 이득보다 은폐 판정이 불러올 비용이 훨씬 커졌습니다. 우버 사례가 보여준 것도 결국 같은 결론입니다. 침해로 회사가 무너지지는 않지만 은폐는 담당자를 법정에 세웁니다.
This case is shifting the standard of accountability from breach prevention to incident handling. With punitive fines of up to 10 percent of revenue now in force and contract penalty waivers on the table, the cost of concealment has decisively outgrown any reputational benefit of delay.